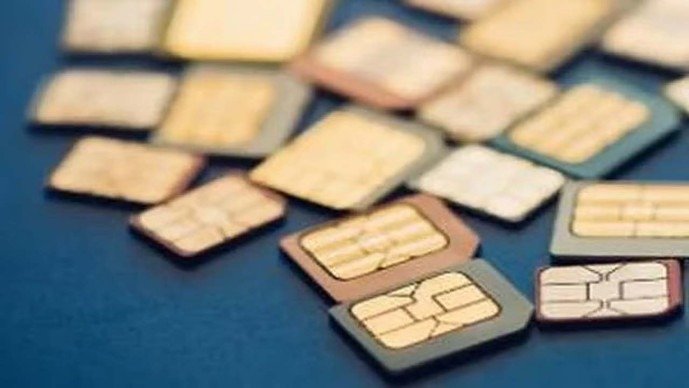
નવી દિલ્હીઃ મોબાઈલ સિમકાર્ડ ખરીદતી વખતે ફિંગરપ્રિન્ટ સહિત બાયોમેટ્રિક આપ્યા બાદ ગ્રાહક તેને સુરક્ષિત પ્રક્રિયા માને છે, પરંતુ હવે આ જ બાયોમેટ્રિક ડેટાનો દુરુપયોગ કરીને કોઈ અન્ય વ્યક્તિના નામે સિમકાર્ડ ઈસ્યુ કરાવવાની સાયબર ક્રાઈમની નવી મોડસ ઓપરેન્ડી સામે આવી છે.
CBIની તપાસમાં સામે આવ્યું છે કે ફર્જી બાયોમેટ્રિકનો ઉપયોગ કરીને 1300થી વધુ સિમકાર્ડ ઈસ્યુ કરવામાં આવ્યા હતા. તપાસ દરમિયાન આમાંથી 73 સિમકાર્ડનો ઉપયોગ સાયબર ક્રાઈમમાં થયો હોવાનું બહાર આવ્યું છે. આ મામલે CBIએ એરટેલના એક એરિયા ડિસ્ટ્રીબ્યુટરની ધરપકડ કરી છે, જે આ સમગ્ર ગેરકાયદે પ્રક્રિયામાં સામેલ હોવાનું સામે આવ્યું છે.
એક જ ગ્રાહક પાસેથી 3-4 વખત બાયોમેટ્રિક લેતા
આ મોડસ ઓપરેન્ડીમાં ગ્રાહક જ્યારે વાસ્તવિક રીતે સિમકાર્ડ લેવા માટે પહોંચે છે ત્યારે ટેકનિકલ સમસ્યા અથવા નેટવર્કની સમસ્યાનું કારણ દર્શાવીને તેના બાયોમેટ્રિક 3થી 4 વખત લેવામાં આવતા હોવાનો આરોપ છે. આ જ બાયોમેટ્રિકનો ઉપયોગ કરીને બાદમાં અલગ મોબાઈલ નંબર પર અન્ય સિમકાર્ડ ઈસ્યુ કરવામાં આવતા હતા.
ગ્રાહકને પોતાના બાયોમેટ્રિકનો આ રીતે ઉપયોગ થયો હોવાની જાણ પણ થતી નથી. એટલે કે, બાયોમેટ્રિક ગ્રાહકનું હોય છે, પરંતુ તેના આધારે ઈસ્યુ થયેલું સિમકાર્ડ અન્ય વ્યક્તિ દ્વારા ઉપયોગમાં લેવામાં આવે છે.
સિમબોક્સથી વિદેશી કોલને લોકલ નંબર તરીકે દર્શાવી શકાય
આ સમગ્ર નેટવર્કમાં સિમબોક્સ ટેકનોલોજીનો પણ ઉપયોગ કરવામાં આવ્યો હોવાનું તપાસમાં સામે આવ્યું છે. સિમબોક્સમાં એકસાથે મોટી સંખ્યામાં સિમકાર્ડનો ઉપયોગ કરી શકાય છે. તેના દ્વારા વિદેશથી આવતા કોલને સ્થાનિક મોબાઈલ નંબર પરથી આવતા કોલ તરીકે દર્શાવવાનો પ્રયાસ કરવામાં આવે છે.
આ પ્રકારના સિમકાર્ડનો ઉપયોગ ડિજિટલ અરેસ્ટ સહિતના વિવિધ સાયબર ગુનાઓમાં કરવામાં આવ્યો હોવાનું સામે આવ્યું છે. તપાસમાં બિહાર અને ઓડિશા સાથે જોડાયેલા નેટવર્કની પણ વિગતો સામે આવી રહી છે.
ચીનના બાયોમેટ્રિકથી સિમ ઈસ્યુ થયાનો ખુલાસો
CBIની તપાસમાં એવા કિસ્સાઓ પણ સામે આવ્યા છે જેમાં ચીનના નાગરિકોના બાયોમેટ્રિક ડેટાના આધારે સિમકાર્ડ ઈસ્યુ કરવામાં આવ્યા હતા. આ સમગ્ર કૌભાંડમાં સંડોવાયેલા ડિસ્ટ્રીબ્યુટરે 1300થી વધુ સિમકાર્ડ વેચ્યા હોવાનું તપાસમાં બહાર આવ્યું છે.
આ ખુલાસા બાદ સિમકાર્ડ ઈસ્યુ કરવાની પ્રક્રિયામાં બાયોમેટ્રિક ડેટાની સુરક્ષા અને તેના દુરુપયોગને લઈને ગંભીર સવાલો ઉભા થયા છે.